반응형
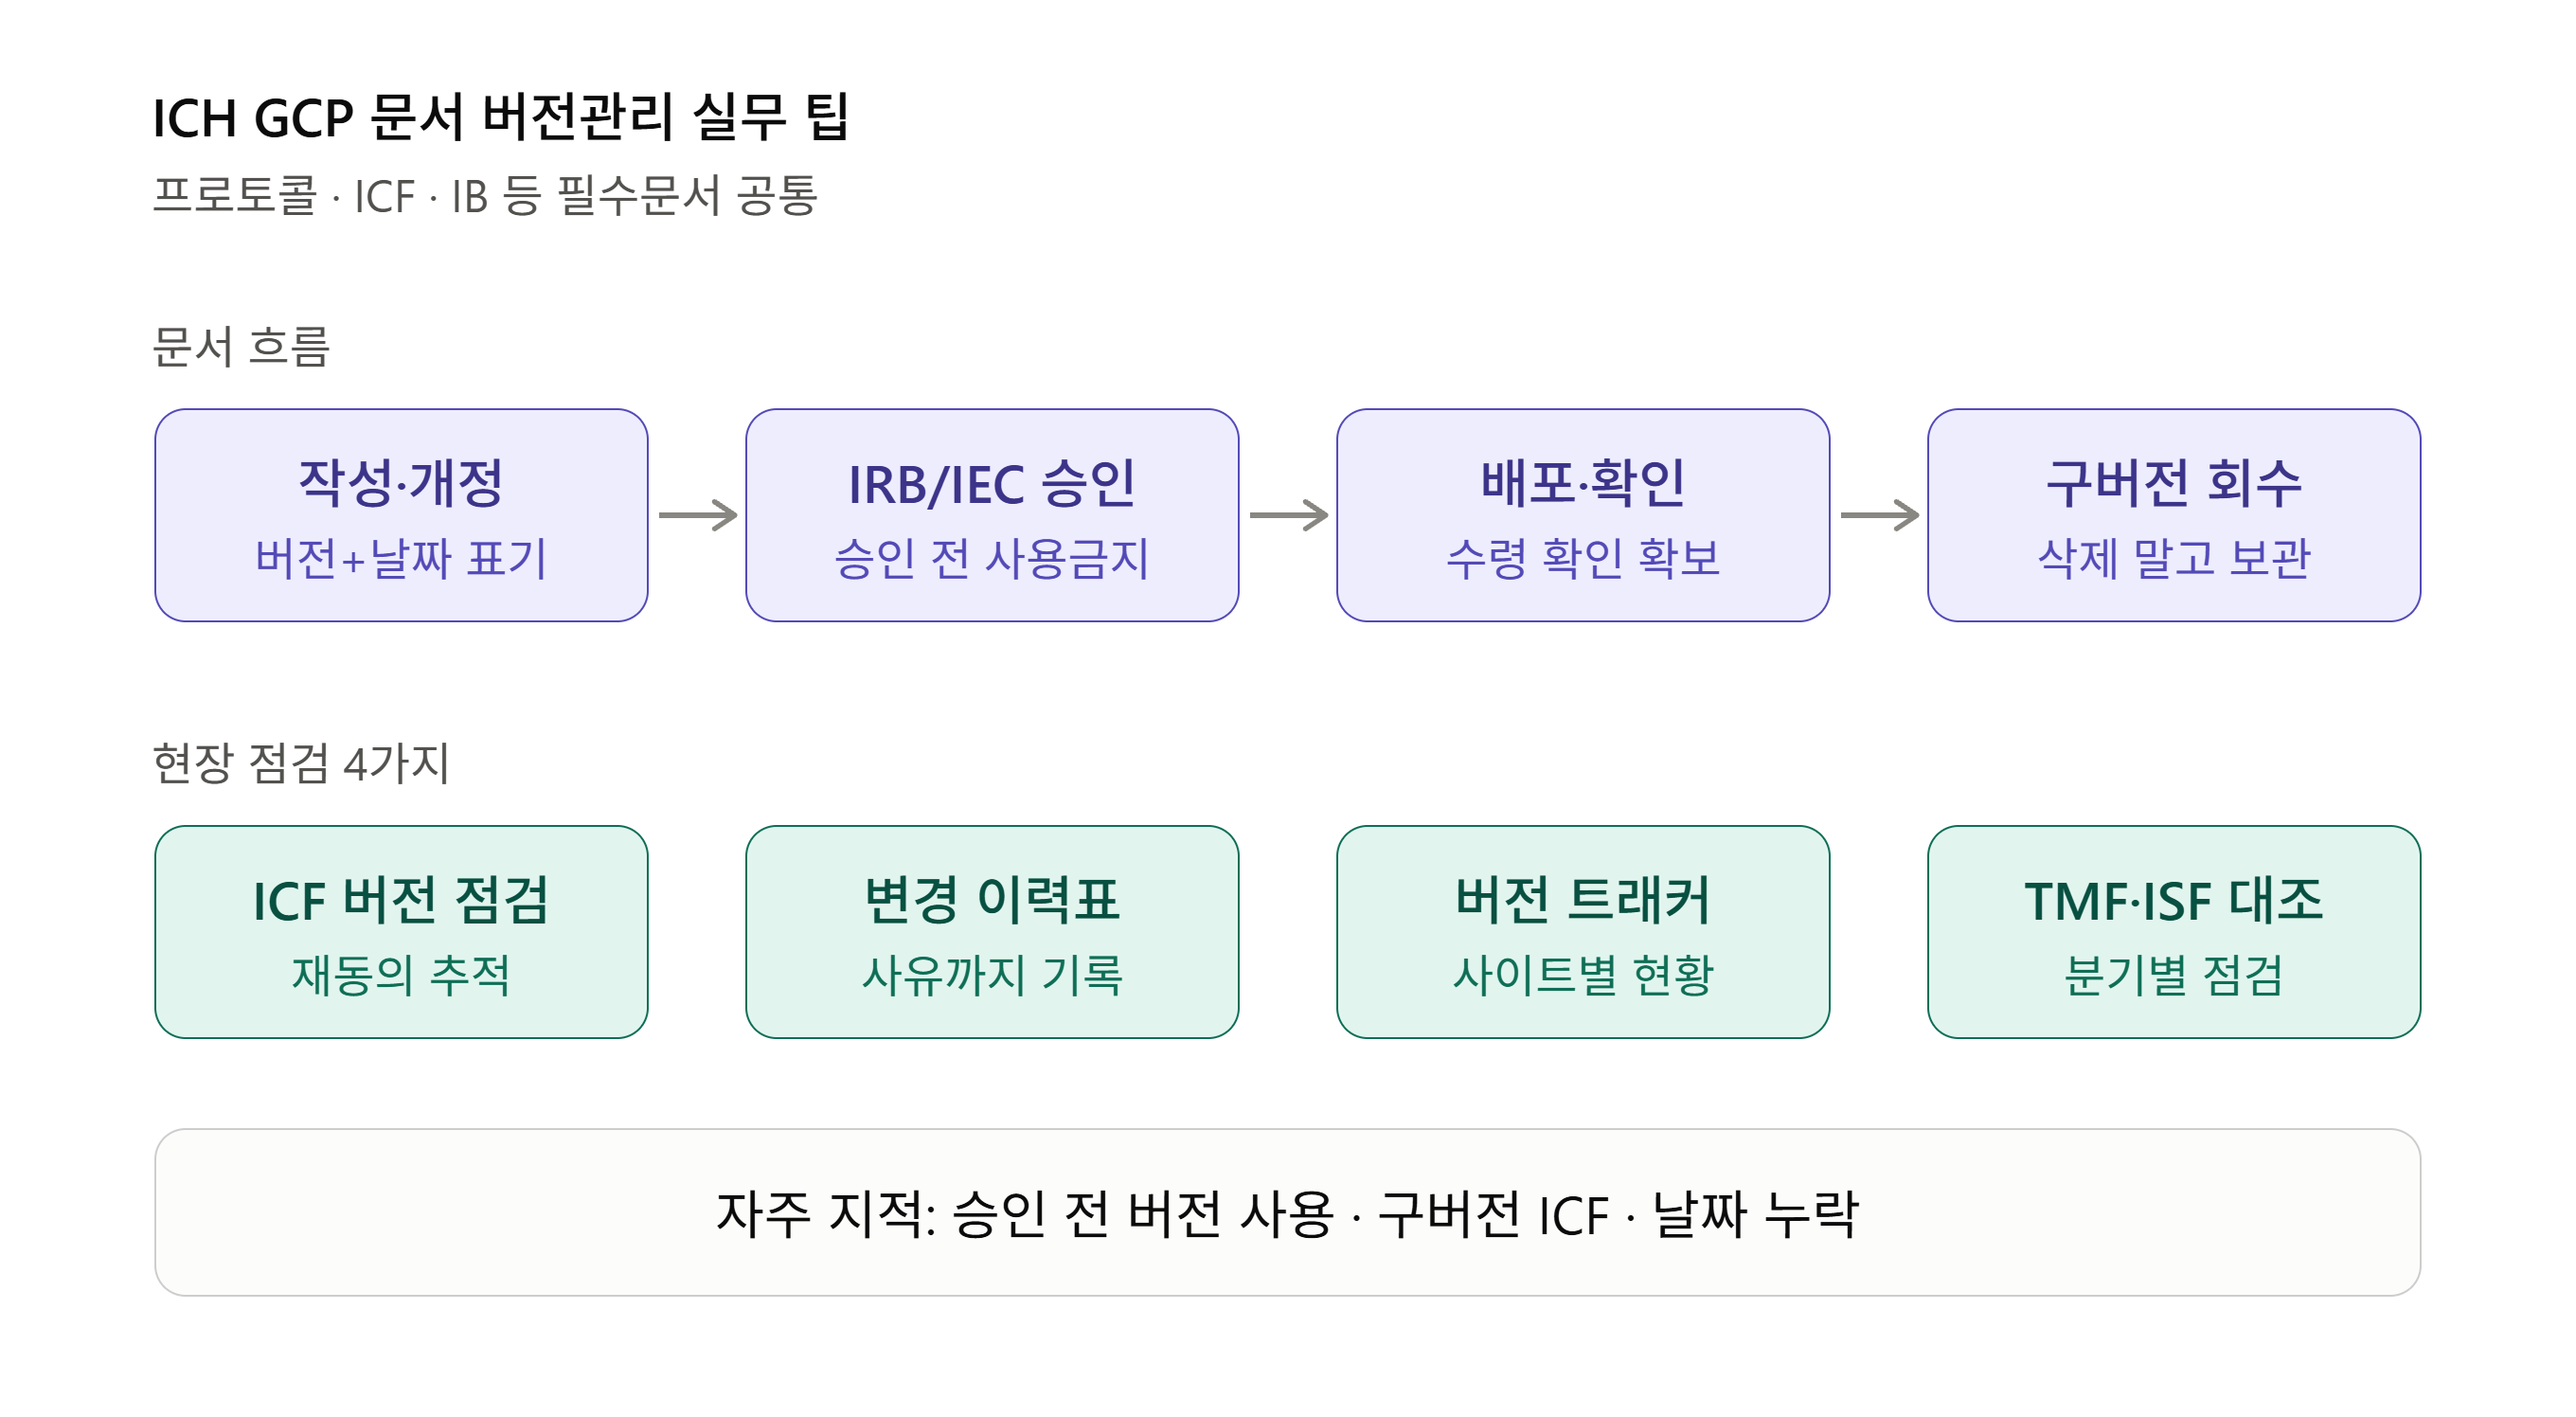
ICH GCP(E6 R2, 그리고 2025년 이후 확정·시행 중인 E6(R3))에서 문서·버전관리는 "누가, 언제, 무엇을 바꿨는지 재구성할 수 있는가"가 핵심입니다. 실무에서 바로 쓸 수 있는 팁을 정리했습니다. (규정 세부 조항과 시행 시점은 소속 국가·스폰서 SOP 기준으로 확인하세요.)
1. 관리 대상 문서를 먼저 정의하기
- 프로토콜 및 개정본, 환자설명서/동의서(ICF), 시험자 자료집(IB), CRF/eCRF, 모니터링 계획, 데이터관리계획(DMP), 통계분석계획(SAP) 등
- 필수문서(Essential Documents) 목록(TMF 인덱스)에 맞춰 문서 유형별 버전 규칙을 정해두면 혼선이 줄어듭니다.
2. 버전 번호·날짜 규칙 통일
- 예: Protocol v2.0 (2026-03-15)처럼 버전 번호 + 날짜 병기
- 메이저(승인 필요한 실질 변경)와 마이너(행정적 수정)를 구분: v2.0 vs v2.1
- 모든 페이지에 문서명, 버전, 날짜, 페이지 번호(Page X of Y)를 푸터에 넣기
- 파일명에 버전을 넣되, 최종본은 "final" 같은 모호한 표현 대신 승인된 버전 번호 사용
3. 변경 이력(Change History) 관리
- 개정 요약표: 버전 / 날짜 / 변경 내용 / 변경 사유 / 작성자
- 프로토콜 개정 시 변경 전후 비교본(track-changes 버전) 과 깨끗한 최종본을 함께 보관
- 변경 사유를 남기면 감사·실사 때 질문에 바로 답할 수 있습니다.
4. 승인 전 사용 금지(IRB/IEC·규제기관)
- 프로토콜, ICF, 환자 대상 자료는 IRB/IEC 승인(필요 시 규제기관 승인/신고) 후에만 사용
- 승인일, 시행일(effective date)을 구분해 기록
- 긴급 안전 조치처럼 승인 전 시행이 불가피한 경우, 사후 보고 근거와 절차를 SOP에 명시
5. 현장 배포·회수 통제
- 사이트별 현재 사용 중인 버전 표(Version Tracker) 유지: 문서명, 버전, IRB 승인일, 사이트 수령일, 사이트 시행일
- 새 버전 배포 시 구버전 사용 중지 안내 + 수령 확인(acknowledgement) 확보
- 구버전은 삭제하지 말고 "superseded/폐기" 표시 후 보관 (기록은 유지, 사용만 중지)
6. 동의서(ICF) 버전 특별 관리
- 피험자 서명 ICF의 버전·날짜가 실제 승인본과 일치하는지 매 방문/등록 시 점검
- 개정 ICF 후 재동의 대상자 목록을 만들고, 재동의 완료 여부를 추적
- 가장 흔한 지적 사항 중 하나이므로 점검 체크리스트를 별도로 운영하세요.
7. 전자 시스템(eTMF, EDC, 문서관리 시스템)
- 감사 추적(Audit Trail), 접근 권한, 전자서명 검증이 있는 시스템 사용(CSV/Part 11 등 밸리데이션 고려)
- 자동 버전 관리 기능을 쓰되, 공유폴더·이메일로 도는 비공식 사본이 생기지 않게 통제
- 이메일 첨부 대신 시스템 링크 공유 권장
8. 동기화: 문서 간 일관성
- 프로토콜 개정이 ICF, CRF, 모니터링 계획, SAP 등에 연쇄 영향이 있는지 영향 평가(impact assessment) 수행
- 변경 영향 체크리스트를 만들어 "프로토콜만 바뀌고 CRF는 구버전" 같은 불일치를 방지
9. TMF 보관과 점검
- 정기적으로 TMF 완결성/최신성 점검(예: 분기별)
- 스폰서 TMF와 시험자 파일(ISF)의 버전이 일치하는지 교차 확인
- 모니터링 방문 시 현장 문서 버전 확인을 표준 항목으로 포함
10. 자주 나오는 지적 사항
- 승인 전 버전 사용, 구버전 ICF로 동의 획득
- 버전/날짜가 없는 문서, 페이지별 버전 표기 불일치
- 승인 증빙(IRB 승인서) 누락 또는 버전 불일치
- 변경 이력 및 사유 부재
- 구버전이 현장에 남아 있거나 폐기·회수 기록이 없음
참고: E6(R3) 관련 포인트
E6(R3)은 위험 기반 접근과 데이터 거버넌스를 강조하고, 문서가 종이든 전자든 목적에 맞게 관리되는 기록이라는 점을 강조합니다. 따라서 버전 관리도 "모든 것을 똑같이 엄격하게"가 아니라, 피험자 안전과 데이터 신뢰성에 영향이 큰 문서에 더 많은 통제를 두는 방식으로 설계하면 됩니다.
반응형
'규제(Regulations)' 카테고리의 다른 글
| 번역 원칙: 단순화하되 의미는 지킨다 (0) | 2026.10.28 |
|---|---|
| 번역 벤더 감독: 사례로 보는 의뢰자의 책임 (0) | 2026.10.27 |
| ICH GCP: 임상시험 관련 손상, 치료, 보상, 실비 보전, 배상 (0) | 2026.10.27 |
| ICH GCP에서 <coded> VS <pseudonymized> VS <anonymized> (0) | 2026.10.26 |
| ICH GCP에서 <Withdrawal> 용어 구분 (0) | 2026.10.26 |


댓글